
Cyberangreb på Udsholt vandværk
På Udsholt Vandværk er der styr på sikkerheden. Alligevel blev vandværket i efteråret 2025 udsat for et cyberangreb og blev i de følgende uger styret internt i tre uger, så forbrugerne fortsat kunne få vand, selv om forbindelsen til omverdenen blev kappet.
Om formiddagen søndag 30. november 2025 fik driftsleder på Udsholt Vandværk Ivan Begtrup et opkald, der skulle vende op og ned på hverdagen på vandværket de kommende uger. Det var vandværkets vagthavende driftsassistent, Per Andersen, som ringede:
”Per skulle logge på vores SRO-system (vandværkets elektroniske, digitale styringssystem, red.) hjemmefra, men han kunne ikke komme på. Først troede han, at forbindelsen var faldet ud, så han kørte op til vandværket for at genstarte. Men da han kom op på vandværket, kunne han stadig ikke komme på. Han ringede til mig og jeg prøvede også at komme på hjemmefra, men uden held. Og så tog jeg op på vandværket”, fortæller Ivan Begtrup.
Det blev startskuddet til et intenst døgn og en længere periode, hvor vandværkets beredskab skulle stå sin prøve.
Rør ikke ved noget
På vandværket forsøgte Ivan Begtrup og Per Andersen at finde ud af, hvad der var galt:
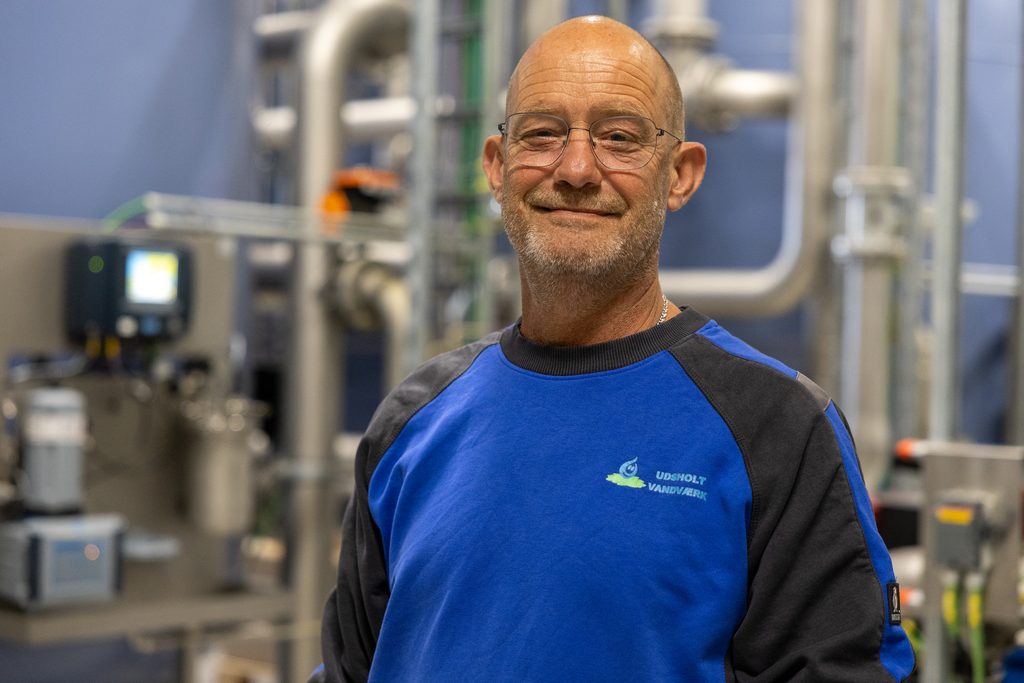
”Vi fik åbnet serveren og kunne se, at der lå en lille PDF-fil til os. Her lå der en besked fra nogle ukendte gerningsmænd, hvor der stod, at de havde krypteret vores SRO-system. Så gik det ellers stærkt: Vi hev stikket ud og koblede systemet fra. Og kontrollerede, at alt fungerede, som det skulle. På det her tidspunkt, kunne vi ikke se, om de havde været inde og pille ved noget”.
Ivan Begtrup og Per Andersen satte hurtigt vandværkets beredskabsplan i gang: De kontaktede bestyrelsesformanden og ringede til politiet og til vandværkets SRO- og it-leverandør:
”Efter et par timer stod der to betjente på vandværket og gav os besked på, at vi ikke måtte røre ved noget”.
Politiet overdrog hurtigt sagen til Nationalt Cyber Crime Center (NC3) som hører under politiets specialenhed NSK, National enhed for Særlig Kriminalitet.
”Folkene fra NC3 dukkede op og gik i gang med at gennemgå vores maskiner, data og systemer. Her stod vi mest på sidelinjen, mens de arbejdede og sad klar til at svare på deres spørgsmål, mens de styrede slagets gang. De kom midt på eftermiddagen og kørte igen kl. 23.30. Så jeg nåede først at komme hjem et godt stykke over midnat natten til mandag”, fortæller Ivan Begtrup.
Ø-drift i tre uger
Mens NC3 de kommende uger forsøgte at opklare sagen og spore gerningsmændene, var opgaven på vandværket samtidig klar: Forbrugerne skulle have vand i hanerne, men i kulissen var omstændighederne markant anderledes.
Vandværkets SRO-leverandør satte vandværket op som et ø-land med ø-drift, hvilket betyder, at vandværkets it-system kørte helt uafhængigt af det fælles overordnede net. På den måde kunne vandværkets interne drift og forsyning fortsætte, selvom forbindelsen til omverdenen i perioden var helt afbrudt.
”Det var en helt simpel løsning, hvor der blev sat en computer op på vandværket, som kunne styre anlægget, men som ikke var koblet op til omverdenen. Det var kun internt, det fungerede, og på den måde kørte vi i tre uger, mens vi ventede på at få lov til at koble os op igen”.
Vigtigt at lukke ned
Dagen efter blev Ivan Begtrup ringet op af Miljøstyrelsen, som skulle vide, om forbrugerne havde været ramt, og om de havde mærket noget.
”Her kunne jeg så svare, at det ikke havde påvirket forbrugerne. Men det overraskede mig, hvor meget der blev sat i gang, og hvor omfattende undersøgelsen blev. I dagligdagen tænker vi jo på os selv som et lille vandværk. Men pludselig stod vi med myndighedernes og politiets øjne på os. Efterfølgende blev jeg også ringet op flere gange af de forskellige enheder, som arbejdede med sagen”, fortæller Ivan Begtrup.
Ved I i dag, hvem der stod bag?
”Nej. Og vi ved heller ikke, hvorfor. Det sidste, jeg har hørt, er, at det var ren økonomisk kriminalitet, så de ville simpelthen bare have penge. De ramte serveren, så vi ikke kunne komme videre, men de havde ikke pillet ved selve styresystemet”.
Et godt råd fra Ivan Begtrup er, at hvis man har fjernadgang, er det vigtigt, at man kun har forbindelsen åben, når man bruger den.
”Vi ved det ikke med sikkerhed, men vi tror, at angriberne kan være kommet ind via en bærbar computer, som har været koblet op hjemmefra. Der kan ligge en fil, som først aktiveres flere måneder senere. Derfor er det vigtigt at lukke ned, ligesom man kender det fra netbanken, hvor man automatisk bliver logget af efter et vist tidsrum. Også hvis man bare går fra sin computer i ti minutter”.
Tag det alvorligt
På Udsholt Vandværk var cyberangrebet en en-til-en påmindelse om beredskabsplanens betydning.
”Det er så utroligt vigtigt, at man gennemgår sin beredskabsplan jævnligt. Ikke bare i driften, men også så bestyrelsen forholder sig til forskellige scenarier og spørger sig selv: Hvad gør vi, hvis det her sker? Og så skal det være en plan, som alle kan finde og forstå. Nogle steder er der måske kun én person, som ved, hvordan alting fungerer. Hvis den person bliver syg eller ikke er til stede, skal andre stadig kunne handle, hvis uheldet rammer”, fortæller Ivan Begtrup og fortsætter:
”Mit budskab er, at man skal tage det alvorligt; Man skal have styr på sit beredskab, bruge ordentlige leverandører og sikre sig, at de har de nødvendige kompetencer og referencer. Det koster penge, men det er en del af forsyningssikkerheden”.
Et af de vigtige tiltag, man gjorde fra hændelsens start, var at føre logbog: Logbogen dokumenterer tidslinjen, hvor det fremgår, hvad der skete, hvem der gjorde hvad og hvornår.
Efterfølgende har bestyrelse og drift på Udsholt Vandværk gennemgået beredskabsplanen for at se, om de skulle have gjort noget anderledes eller om de have havde overset noget.
Men de fandt ikke noget væsentligt:
”Vi havde godt styr på sikkerheden både før og efter det her og holder vores beredskabsplan aktuel og opdateret. Men som dem, der undersøgte sagen, sagde, så er det sådan, at hvis nogen virkelig vil ind, så kan de også komme ind. Man kan gøre det så svært for angriberne som muligt. Man kan håbe, at de vælger et lettere mål. Men man kan ikke gardere sig 100 procent”, afslutter Ivan Begtrup.
Kommende arrangementer

Drift og hygiejne
Fysisk
22. september 2026
Driftskursus
- Medlemspris 6.665 DKK
Bestyrelsen
Fysisk
22. september 2026
Det gode bestyrelsesarbejde
- Medlemspris 815 DKK

Fysisk
Regionsarrangementer
28. september 2026
Region Nord – Temamøde
- Medlemspris 75 DKK
Drift og hygiejne
Fysisk
29. september 2026
Svejsning af vandledninger i plast
- Medlemspris 1.975 DKK

Messe tilmelding for udstillere
2. oktober 2026
Udstiller – Forplejning til fagmessen
- Gratis for medlemmer

Messe tilmelding for udstillere
2. oktober 2026
Udstiller – Book en stand til fagmessen
- Medlemspris 1.940 DKK